

IA, cibersegurança e novas exigências regulatórias estão a transformar o IT.
A resposta passa por integrar visibilidade, gestão, automação, segurança e Compliance.
Estamos realmente em controlo?
O conceito “IT sob Pressão” descreve cada vez melhor a realidade das equipas de Tecnologias de Informação.
De um lado, o negócio exige velocidade. Os utilizadores querem respostas mais rápidas, serviços simples, maior disponibilidade e experiências digitais sem fricção.
Do outro, a tecnologia acelera a um ritmo sem precedentes. A Inteligência Artificial está rapidamente a passar da experimentação para processos reais de negócio e de IT. Automação, agentes de IA, análise inteligente e novas formas de interação com sistemas estão a alterar a forma como trabalhamos.
Mas esta aceleração traz também mais complexidade, novos ativos, novas dependências e novas superfícies de risco.
E há uma terceira pressão: Compliance.
NIS2, DORA, RGPD, Cyber Resilience Act e outros referenciais regulatórios europeus trazem focos distintos, mas fazem parte de um contexto em que cibersegurança, resiliência, gestão do risco, terceiros, documentação e capacidade de demonstrar controlos ganham uma importância crescente. O âmbito concreto varia naturalmente em função da organização e do regulamento aplicável.
O resultado é claro:
Hoje, o IT tem de acelerar sem perder o controlo.
Mas estamos realmente em controlo?
Esta talvez seja a pergunta mais importante.
Não:
“Temos ferramentas suficientes?”
Mas sim:
É precisamente nesta última questão que o mundo tecnológico encontra o mundo da Compliance.
Ter políticas deixou de ser suficiente. Um requisito precisa de se transformar num controlo. Esse controlo precisa de um responsável. Tem de chegar à operação. A operação deve produzir evidência. E essa evidência precisa de permanecer atualizada.
Requisito → Controlo → Responsável → Operação → Evidência → Melhoria
Esta é a diferença entre ter Compliance no papel e ter efetivamente controlo sobre o IT.
Proteção primeiro. Compliance como consequência.
Na FACTIS acreditamos que a Compliance não deve começar quando surge uma auditoria, uma obrigação regulamentar ou um pedido de evidências. Deve começar muito antes, na forma como o IT é gerido todos os dias.
Quando estas práticas estão incorporadas na operação, a Compliance deixa de ser um esforço extraordinário e passa a refletir aquilo que a organização já faz de forma consistente.
É esta a filosofia do ecossistema ITxM promovido pela FACTIS:
Construir uma operação mais segura, controlada e preparada para responder às exigências de Compliance.
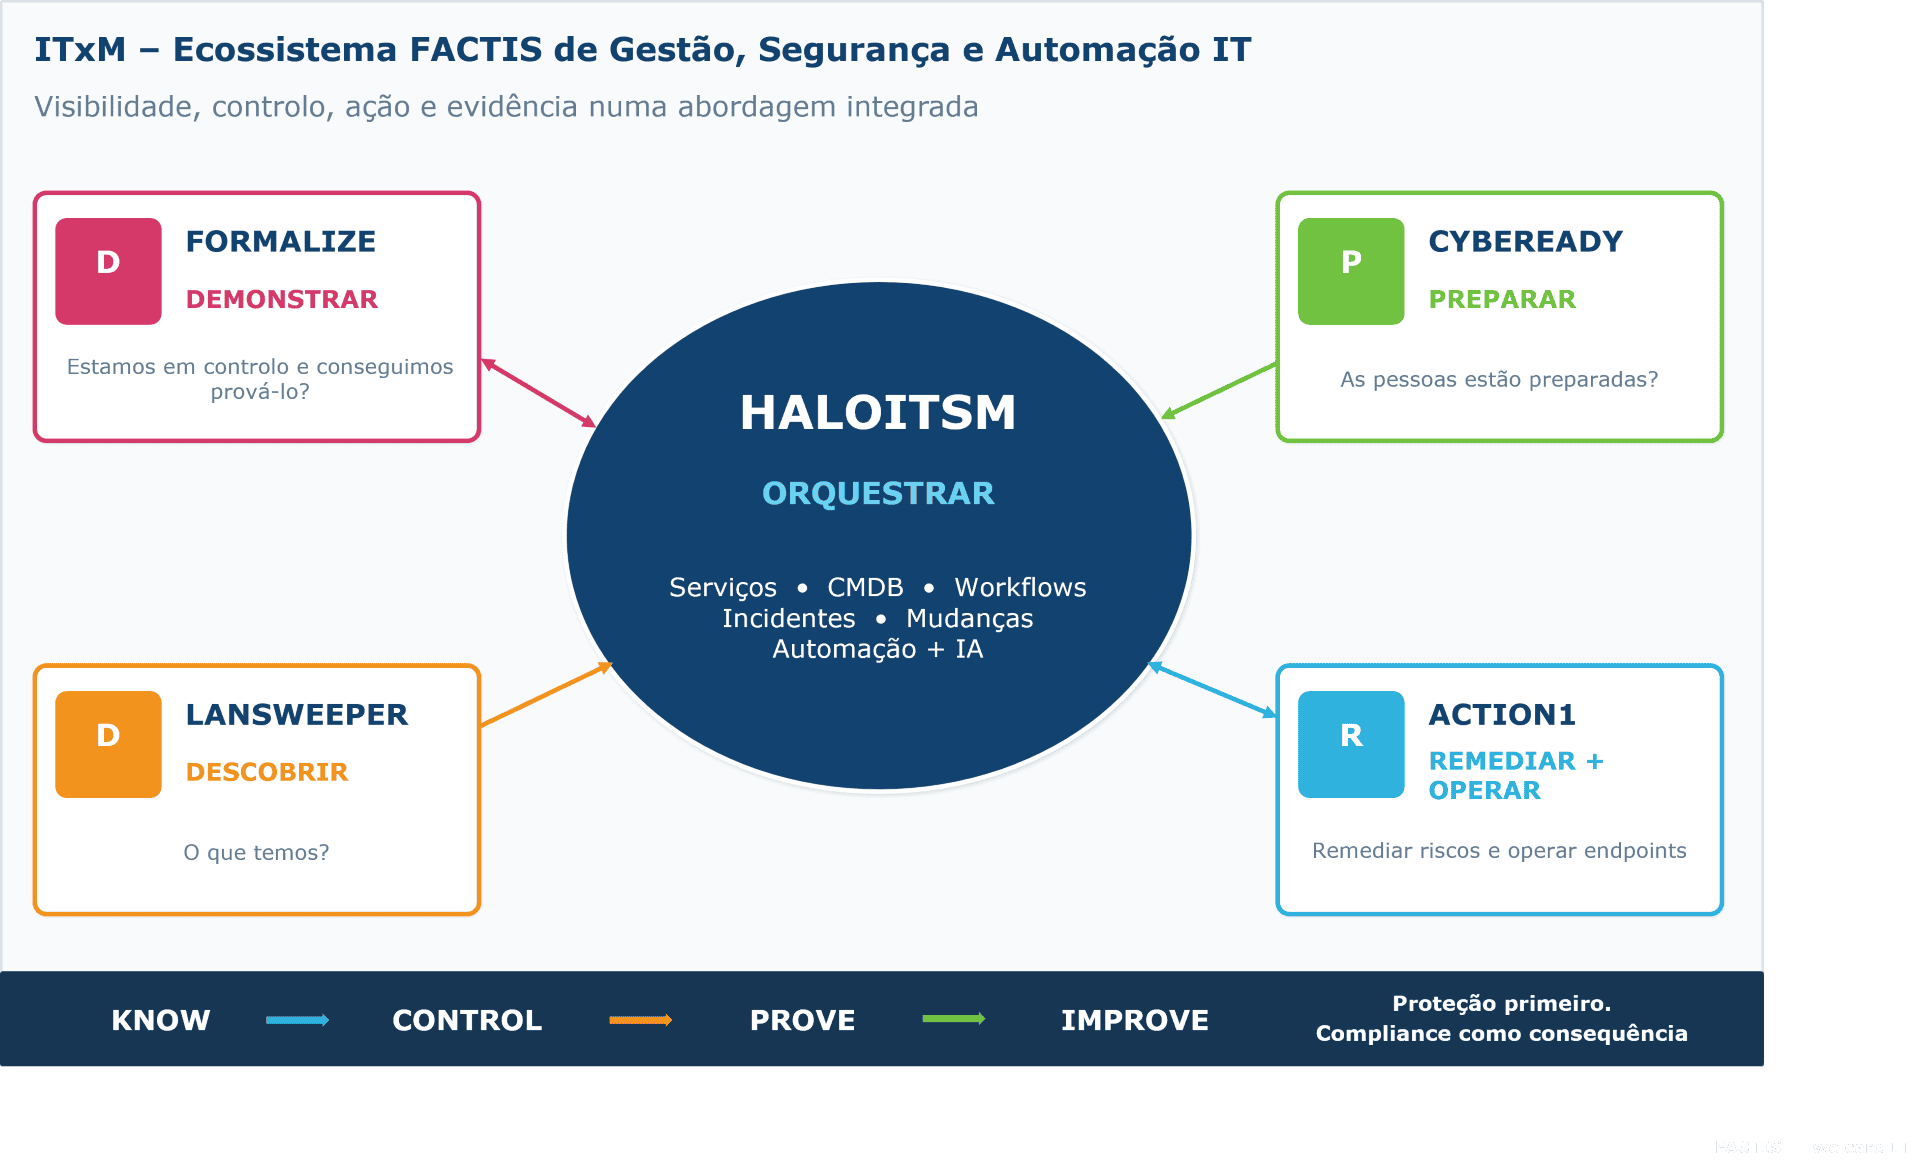
ITxM: um ecossistema, não uma coleção de ferramentas
Um dos problemas históricos do IT não é a falta de tecnologia.
É precisamente o contrário: existem demasiadas ferramentas e demasiada informação dispersa.
A consequência pode ser paradoxal: temos mais dados, mas nem sempre temos mais controlo.
A abordagem da FACTIS passa, por isso, por um ecossistema de Gestão, Segurança e Automação do Serviço IT, em que diferentes soluções cumprem funções especializadas, mas trabalham para um objetivo comum:
Conhecer → Controlar → Proteger → Demonstrar → Melhorar
No centro desse ecossistema está o HaloITSM.
HaloITSM: o centro nevrálgico do ecossistema
O HaloITSM funciona como elemento agregador entre serviços, processos, ativos, utilizadores, incidentes, pedidos, problemas e mudanças.
A plataforma suporta processos ITSM alinhados com ITIL, incluindo Incident, Major Incident, Request, Change, Problem, CMDB, Asset Management, reporting e analytics. A automação e a IA estão também a ganhar peso na plataforma, incluindo runbooks, AI Abilities e AI Agents.
No modelo que a FACTIS preconiza, o HaloITSM pode assumir o papel de centro operacional:
informação entra → o contexto é correlacionado → workflows são acionados → responsabilidades são atribuídas → ações são acompanhadas.
Não significa que o Halo tenha de executar todas as funções. Significa que pode proporcionar o contexto e a orquestração necessários para diferentes componentes do ecossistema trabalharem de forma coordenada.
Lansweeper: não podemos proteger aquilo que não conhecemos
Antes de proteger ou automatizar é necessário responder a uma pergunta elementar:
O que temos?
O Lansweeper proporciona descoberta e inteligência sobre ativos tecnológicos, abrangendo atualmente ambientes IT, OT, cloud e utilização de IA, criando uma visão continuamente atualizada dos ativos conhecidos e desconhecidos.
Isto permite conhecer hardware, software, configurações, ciclo de vida e contexto de vulnerabilidade.
E a integração com HaloITSM é particularmente importante para o conceito de ecossistema: os ativos descobertos pelo Lansweeper podem alimentar o HaloITSM e enriquecer a CMDB com informação atualizada, disponibilizando esse contexto diretamente na gestão de incidentes, pedidos e mudanças.
Lansweeper responde ao “o quê?” e “onde?”.
HaloITSM acrescenta o “o que fazemos a seguir?”.
Action1: do risco identificado à remediação
Conhecer uma vulnerabilidade é importante.
Corrigi-la é o que efetivamente reduz o risco.
O Action1 acrescenta ao ecossistema capacidades de gestão autónoma de endpoints, patch management e remediação de vulnerabilidades em Windows, macOS e Linux, com visibilidade sobre vulnerabilidades, patches em falta e estado de Compliance.
O valor está precisamente em fechar o ciclo:
detetar → priorizar → corrigir → verificar.
Num contexto onde novas vulnerabilidades e atualizações surgem continuamente, depender exclusivamente de intervenção manual aumenta a pressão sobre equipas que já trabalham com recursos limitados.
Automatizar a remediação permite deslocar o IT de uma postura permanentemente reativa para uma postura mais contínua e preventiva.
CybeReady: transformar Awareness em Readiness
Mas nem todos os riscos são tecnológicos.
As pessoas continuam a fazer parte da equação de segurança.
O CybeReady trabalha precisamente esta vertente, procurando evoluir do tradicional Security Awareness para um conceito mais operacional de Cyber Readiness.
A plataforma utiliza automação e machine learning para adaptar conteúdos e treino à função, comportamento, desempenho e nível de risco dos utilizadores, combinando simulações, feedback e microlearning.
A diferença semântica é importante:
Awareness é saber que existe uma ameaça.
Readiness é saber como reagir quando ela acontece.
Num universo em que a própria IA permite tornar ataques de phishing e engenharia social mais convincentes e escaláveis, esta preparação contínua ganha ainda maior importância.
Formalize: transformar controlo em evidência
Finalmente chegamos à questão: Conseguimos demonstrar tudo isto?
O Formalize fecha uma das ligações mais importantes deste ecossistema: a ligação entre operação, Governance, Risk e Compliance.
A solução permite relacionar riscos, controlos e evidências, atribuir responsabilidades e acompanhar a sua execução. A mesma evidência e os mesmos controlos podem ainda ser reutilizados entre diferentes frameworks, incluindo NIS2, DORA e ISO 27001, reduzindo a duplicação de trabalho.
Desta forma, Compliance deixa de ser apenas uma fotografia periódica preparada antes de uma auditoria.
Passa a aproximar-se de um processo contínuo:
Requisito → Risco → Controlo → Responsável → Evidência → Revisão
E isto leva-nos de volta ao ponto de partida.
Um ecossistema em que cada peça responde a uma pergunta
Podemos resumir a abordagem FACTIS de forma muito simples:
| Solução | Pergunta a que responde | Papel no Ecossistema |
|---|---|---|
| Lansweeper | O que temos? | Descoberta, inventário e inteligência sobre ativos IT, OT, Cloud e IA. |
| Action1 | O que temos de corrigir? | Vulnerabilidades, patching, endpoints e remediação automatizada. |
| CybeReady | As nossas pessoas estão preparadas? | Cyber readiness e preparação contínua dos utilizadores. |
| Formalize | Estamos a cumprir e conseguimos provar? | Risco, controlos, evidências, accountability e GRC. |
| HaloITSM | Como transformamos tudo isto em operação? | Centro operacional do ecossistema: serviços, workflows, incidentes, mudanças, CMDB, automação e IA. |
E há ligações concretas que tornam este modelo mais do que conceptual. Por exemplo, a integração HaloITSM + Lansweeper permite sincronizar ativos descobertos para a CMDB e utilizar essa informação nos processos de serviço e Compliance.
E onde entra a Inteligência Artificial?
A Inteligência Artificial atravessa cada vez mais todas estas áreas.
Pode ajudar a classificar e tratar pedidos, automatizar tarefas de IT, apoiar decisões, investigar grandes quantidades de informação e reduzir trabalho repetitivo.
No HaloITSM, por exemplo, a atual geração da plataforma já contempla AI Agents e capacidade de utilizar IA dentro de runbooks. No Formalize, o Formalize IQ aplica IA a tarefas de GRC mantendo aprovação humana para alterações. O Action1 descreve a utilização de automação, analytics e IA na sua abordagem de Autonomous Endpoint Management.
Mas a equação é importante:
AI accelerates opportunity. But also complexity.
Quanto maior for a nossa capacidade de automatizar e acelerar, maior será a necessidade de Governance, Visibilidade e Controlo.
É por isso que não vemos IA, ITSM, Cybersecurity e Compliance como temas independentes, estão progressivamente a convergir.
Menos pressão. Mais controlo.
O objetivo deste ecossistema não é colocar ainda mais tecnologia nas mãos das equipas de IT, é precisamente o contrário.
É reduzir a pressão operacional através de visibilidade, integração e automação.
Na FACTIS resumimos este ciclo em quatro palavras:
➤ KNOW → CONTROL → PROVE → IMPROVE
NIS2, DORA, RGPD, CRA e futuras exigências continuarão a evoluir. A tecnologia também.
A organização que construir processos operacionais sólidos, controlo sobre os seus ativos e capacidade para demonstrar aquilo que faz estará melhor preparada não apenas para a próxima auditoria, mas para o próximo incidente, a próxima vulnerabilidade e a próxima transformação tecnológica.
Porque, perante um IT sob pressão, a verdadeira questão deixa de ser apenas:
“Estamos em Compliance?” e passa a ser: “Estamos realmente em controlo?”
O seu IT está preparado para acelerar sem perder o controlo?
Fale com a FACTIS e descubra como reduzir a pressão sobre o IT.